把办公网与生产网分开,是工控安全里最先落地的一步,也是最容易做偏的一步。常见做法是在两层之间放一台防火墙,只放通必要的采集与运维流量,其余全部阻断。难点不在策略本身,而在三件事:工业协议不是标准TCP业务、车间环境没有空调机柜、生产线上不允许随意断网。选型要围绕这三点来定。本方案以FA-64U6E网安工控机为例,说明生产网分区隔离的硬件配置与验证方法。
一、需求分析与系统边界
1. 分区隔离要解决什么问题
生产网里的PLC、DCS、SCADA与MES长期稳定运行,操作系统与补丁往往滞后,一旦被办公网的病毒或勒索软件波及,恢复代价极高。分区隔离的目的是把攻击面收窄到必要通道:只允许采集服务器读数据、只允许运维终端在审批后接入、其余横向流量一律阻断。它不解决主机加固与补丁管理,那些属于终端与流程层面的事。
2. 分区怎么划
常见做法是按功能分层:现场设备层(PLC、仪表)、监控层(SCADA、HMI)、生产管理层(MES、历史库),办公网在最外侧。层与层之间设一台防火墙,策略按"谁访问谁、用什么协议、读写哪类点位"三条确定。层级不宜过多,三到四层已能覆盖多数工厂;层数越多,策略维护成本越高,实际执行越容易走样。
3. 立项输入
设计输入 | 需要确定的值 | 影响的配置 |
|---|
分区数量 | 现场层、监控层、管理层各自的网段与设备数 | 网口数量与分工 |
协议类型 | Modbus TCP、OPC UA、S7、EtherNet/IP等 | 是否需协议深度识别 |
链路带宽 | 采集频率、点位数、视频是否同网 | 网口速率 |
环境条件 | 机柜有无空调、温度范围、是否粉尘油污 | 机型与散热方式 |
可用性 | 是否允许断网、是否需要旁路观察期 | Bypass与旁路方案 |
运维方式 | 是否远程维护、是否需要审计留存 | 带外管理与日志配置 |
4. 不能越过的边界
防火墙不替代工业协议的语义校验,也不替代主机白名单。对PLC的写操作应当只有少数几个受控终端可以做,这条规则要在防火墙上以地址加功能码的方式限定,而不是靠"内网可信"的假设。审计日志只记录连接与策略命中,操作内容的追溯仍需SCADA侧与上位机的日志配合。
二、网络架构与部署形态
1. 串接在层间还是旁路观察
新项目通常直接串接,策略按白名单方式建立。存量产线改造建议先旁路:用镜像口采集一段时间的真实流量,统计出实际的通信矩阵,再据此写策略。旁路期常见两到四周,覆盖月末结算、换产、检修等特殊时段,避免策略上线后误断关键采集。
2. 工业协议的识别方式
工业协议多数跑在固定端口上,但仅按端口放通不够。Modbus TCP的功能码决定读写,S7的通信函数决定能否下载程序,OPC UA有会话与证书。支持深度识别的防火墙可以按功能码与对象做更细的限定,不支持时则退化为端口加地址的白名单,此时应把可写操作限制在极少数源地址上。
3. 断网容忍与Bypass
产线对断网的容忍度通常以分钟计,因此层间设备要么双机,要么带电口Bypass。FA-64U6E的LAN1-4可配置Bypass,设备失效时对应端口直通,采集链路继续工作,策略暂时不生效。Bypass只在电口上有效,光口链路要靠双机或聚合实现。
层间防火墙的接口不要随手放开管理面。管理界面只允许从管理网段访问,配置同步走独立通道;设备口令与证书按季度轮换,换人时立即修改。产线维护用的临时账号要设有效期,超期自动失效,避免临时措施变成长期口子。
三、FA-64U6E配置与整机集成
1. 资源与任务的对应
分区隔离需求 | FA-64U6E资源配置 | 集成验证 |
|---|
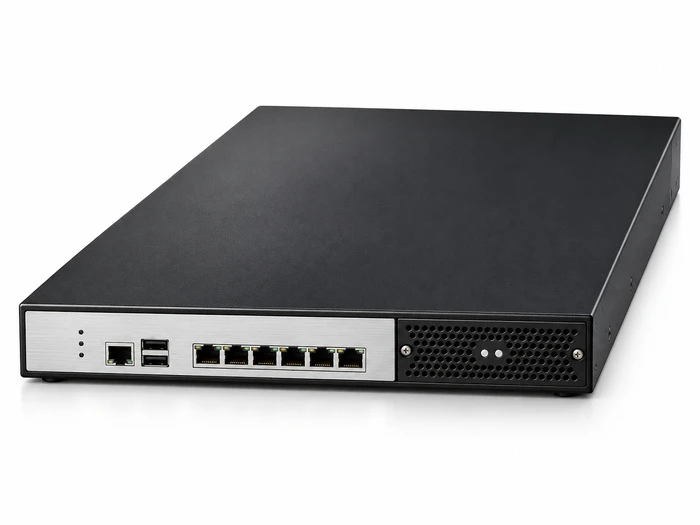
连接现场层与监控层 | 6×2.5G电口(5×i226-V+1×Marvell 88E512),LAN1-4可选Bypass | 网口分工与Bypass触发 |
上行至核心或管理网 | 可选2×SFP 1G(仅J6413支持) | 光模块与链路状态 |
协议会话与策略表 | 2×DDR4-3200,最大64GB | 会话数、内存占用 |
日志与系统 | 1×M.2 2280(SATA3.0)、1×SATA3.0或CF二选一 | 日志写入与保留周期 |
现场调试 | 1×HDMI、1×VGA插针、RJ45 Console、2×USB、1×RS232 | 串口登录与应急恢复 |
机柜供电 | 1U ATX电源,90W以上 | 功耗与UPS续航 |
2. 整机规格
规格项 | 参数说明 |
|---|
形态尺寸 | 1U机架式,483×370×44.5mm,整机约7kg |
处理器 | 板载Intel Elkhart Lake J6412/J6413,TDP约10W级(主板EL64B6L) |
内存 | 2×DDR4-3200 SO-DIMM,最大64GB |
存储 | 1×M.2 2280(SATA3.0)、1×SATA3.0或CF卡二选一 |
网络 | 6×2.5G(5×i226-V+1×Marvell 88E512),LAN1-4可选Bypass;可选2×SFP 1G |
接口 | 1×HDMI、1×VGA插针、RJ45 Console、2×USB、1×RS232、8bit GPIO |
扩展 | 可选PCIe扩展卡、E-Key Wi-Fi/蓝牙、B-Key 4G/5G+Micro SIM、TPM2.0可选 |
电源与温度 | 1U ATX 90W以上,-20℃~+60℃ |
3. 低功耗平台为什么适合车间
J6412/J6413是十瓦级平台,整机功耗低、发热小,配合1U机箱在无空调的车间机柜里也能稳定运行。算力足以支撑数千条策略与数万并发会话,工业协议深度识别开启后性能会下降,按实测值规划。若厂区还需要在同机跑采集代理或日志缓存,内存应提到16GB以上,并把磁盘留给数据缓冲。
4. 机柜与接地
车间机柜常见振动、粉尘与电磁干扰。设备应固定在导轨或托盘上,前后留出风道,进风口加防尘棉并纳入月度清洁。信号线与动力线分开走线,机柜做等电位连接。宽温机型不等于可以放在高温热源旁,柜内温度仍需实测,超过50℃时应加装风扇或调整位置。
四、通信矩阵与策略核算
1. 从流量到矩阵
旁路采集到的流量按源、目的、端口、协议聚合,形成通信矩阵表。矩阵里每一行对应一条候选策略,先按业务必要性分类:必须保留、可收敛、应阻断。可收敛的部分往往占多数,例如多个HMI访问同一PLC的同一端口,可以合并为一对多;应阻断的部分主要是跨层的直连与历史遗留的全通规则。
2. 策略条数与性能
策略按命中频率排序,常用规则在前,能减少平均匹配次数。策略条数达到数千条后,匹配开销成为可观成本,此时应把对象分组、合并同源规则,或启用策略优化功能。日志级别也要分级:全量记录会给存储与处理器带来持续压力,建议关键策略记全量、普通放通只记汇总。
3. 变更与回滚
每次策略变更前导出当前配置与策略表,变更后保留对比记录。产线换型、新增设备、临时接入调试终端都会带来策略调整,这些变更应与生产变更单绑定,而不是由运维人员随手放通。季度复核一次策略,把长期零命中的规则清理掉,避免规则集无限膨胀。
五、实施步骤与异常处理
1. 实施顺序
先完成分区设计与地址规划,明确每层网段与设备清单;再部署旁路采集,运行两到四周形成通信矩阵;随后按矩阵编写策略,先以观察模式上线,核对命中与阻断记录;确认无误后切为执行模式,并接入日志平台;最后做Bypass与断电演练,验证链路可用性。
2. 异常与处理
异常情形 | 设备与现场动作 | 留存证据 |
|---|
设备断电或系统失效 | Bypass端口直通,采集链路继续 | Bypass记录、恢复时间 |
关键采集被阻断 | 按源地址临时放通,复核矩阵与端口 | 阻断日志、变更单 |
协议识别异常 | 退回端口白名单模式,抓包核对报文 | 抓包文件、识别日志 |
机柜温度过高 | 检查风道与防尘棉,必要时加装风扇 | 温度记录、巡检表 |
策略表膨胀 | 合并同源规则,清理零命中条目 | 策略清单、复核记录 |
生产网的处置顺序与办公网不同:先在旁路或镜像上确认问题,再动策略。任何直接影响产线通信的变更都应放在计划停机窗口内完成。
六、验收方法与交付判据
1. 验收项
测试项 | 操作与预期 | 证据 |
|---|
白名单准确性 | 逐条验证放通与阻断,含功能码限制 | 逐条测试记录 |
Bypass切换 | 模拟断电,验证直通与恢复后策略生效 | 切换记录、连通测试 |
协议识别 | 按实际协议构造读写报文,核对识别结果 | 识别日志、抓包 |
吞吐与时延 | 按采集流量施压,记录时延与丢包 | 测试报告、资源曲线 |
日志完整性 | 校验时间戳、源目地址与策略编号 | 日志样本、检索记录 |
2. 交付资料
交付包括分区拓扑与地址规划、通信矩阵表、策略清单与变更记录、Bypass与断电演练报告、日志字段说明、机柜与环境检查表。涉及等保或行业监管的项目,还需提供设备合规材料与策略基线。
交付后的策略复核不要停在上线那一刻。产线每换一次型、每加一台设备,通信矩阵就变一次,建议把复核并入季度安全检查,与工艺、电气一起过一遍。复核时重点看三类:新增的跨层直连、长期零命中的规则、以及为排障临时放开的条目。前两类需要收紧,第三类要么补审批要么撤掉。
机柜环境的日常检查容易被忽略。防尘棉积灰会堵塞风道,夏季柜温上升后设备会降频甚至重启,表现为网络时通时断。建议把进风口清洁、柜温记录、风扇状态纳入月度巡检表,与设备日志一起归档,出现异常时能快速排除环境因素。
七、选型结论
当生产网需要按层隔离、现场机柜无空调、且不允许随意断网时,FA-64U6E可以作为层间防火墙的硬件平台。它以1U形态提供6路2.5G电口,LAN1-4可选硬件Bypass,十瓦级J6413平台功耗低、发热小,双DDR4插槽与SATA/CF存储位满足日志与系统分区。J6413版本还可加2×SFP 1G用于上行。询价时提供分区数量、协议类型、点位数、机柜环境与断网容忍度,可据此形成配置与验收方案。
常见问题
问:工业防火墙和普通防火墙能用一样的吗?
答:硬件可以相似,策略思路不同。工业侧以白名单与通信矩阵为主,协议识别要覆盖Modbus、OPC UA、S7等;办公侧更关注应用识别与上网策略。环境要求也不同,车间需要宽温、防尘与低功耗。
问:旁路观察期要多久?
答:建议两到四周,并覆盖月末结算、换产、检修等特殊时段。观察期短了容易漏掉低频但关键的通信,上线后误断的代价远高于多观察两周。
问:Bypass触发后还需要做什么?
答:需要第一时间确认直通原因并恢复设备,同时评估直通期间的补偿措施,例如在上游交换机临时下发ACL。直通期间的流量没有策略与日志,事后要补记录。
问:PLC的写操作怎么限制?
答:在防火墙上按源地址加功能码限定,只允许指定的工程师站或上位机执行写操作;同时在PLC侧设置访问密码与程序保护。两层限制叠加,比单靠一层更可靠。