入侵检测设备不串在链路里,好处是不影响转发、出问题不会断网;代价是所有判断都依赖"看得到",一旦丢包,检测结果就不可信。这类项目失败的原因,很少是规则不准,而是采集环节就漏了流量:镜像口带宽不够、聚合口哈希不均、网卡队列太少、突发流量把缓冲冲爆。把采集链路算清楚,比调规则更重要。本方案以FA-6706S网安工控机为例,说明旁路探针的配置与验证方法。
一、需求分析与系统边界
1. 旁路能做什么、不能做什么
旁路探针能看到经过镜像口的全部报文,据此做协议解析、特征匹配、异常行为分析与会话还原。它不能阻断,即使发现攻击也只能告警。因此它适合放在"不能断网"的位置,例如核心交换旁、数据中心汇聚旁、生产网监控层旁。要阻断的地方需要串接设备或与防火墙联动下发策略。
2. 采集口从哪来
三种来源:交换机镜像(SPAN),把指定端口或VLAN的流量复制到一个观察口;网络分流器(TAP),串在链路中光分或电分,物理层复制,不依赖交换机配置;虚拟化环境里的虚拟交换机镜像。SPAN 配置简单但有带宽收敛问题,多个千兆口镜像到一个千兆口就会丢包;TAP 不收敛但需要断链安装。
3. 立项输入
设计输入 | 需要确定的值 | 影响的配置 |
|---|
监控带宽 | 被测链路的峰值带宽、平均利用率 | 网口速率与光口数量 |
采集方式 | SPAN、TAP、虚拟镜像,是否聚合 | 网口分工与聚合配置 |
分析深度 | 仅特征匹配、还是含会话还原与文件提取 | 处理器与内存 |
留存要求 | 原始报文留存天数、告警日志留存 | 存储容量与盘位 |
规则更新 | 特征库更新频率与方式 | 网络出口与外联策略 |
部署位置 | 核心旁、汇聚旁、DMZ旁 | 机型形态与机柜空间 |
4. 边界与责任
探针不负责清理感染主机、不负责封禁攻击源,这些动作要落到防火墙、交换机ACL或终端平台上。它的产出是"证据与线索",因此时间同步、报文留存与告警上下文比规则数量更重要。没有准确时间戳的告警,在溯源时价值大打折扣。
二、网络架构与部署形态
1. 单点部署还是分层部署
单点部署在核心旁能覆盖南北向流量,但对内部横向流量只能看到经过核心的部分。分层部署在汇聚与关键业务区各放一台,覆盖更全,代价是设备数量与管理复杂度上升。常见折中是核心旁放一台高配探针负责全流量初筛,重点区域再放低配探针做深度分析。
2. 聚合与负载分担
多个镜像口汇聚到一台探针时,若总带宽超过网口能力,需要做聚合或分流。链路聚合按流哈希分配,能提高总吞吐,但同一条流仍走同一口,单流大带宽场景仍可能拥塞。分流器可按五元组把流量分给多台探针,适合超大规模环境。
3. 时间同步
告警要与其他设备日志对齐,探针必须走NTP同步,精度到毫秒级更利于关联分析。多台探针之间时间不一致,会让同一次攻击在不同设备上呈现出错乱的顺序。NTP源建议用内网时钟服务器,并配置备用源。
探针的网卡与驱动要与采集方式匹配。光口采集需要对应速率的网卡与足够缓冲,电口镜像要注意双工与流控,流控开启反而可能丢包。驱动与内核版本要匹配,升级前在备用节点验证,避免升级后采集能力下降。
三、FA-6706S配置与整机集成
1. 资源与任务的对应
采集与分析需求 | FA-6706S资源配置 | 验证要点 |
|---|
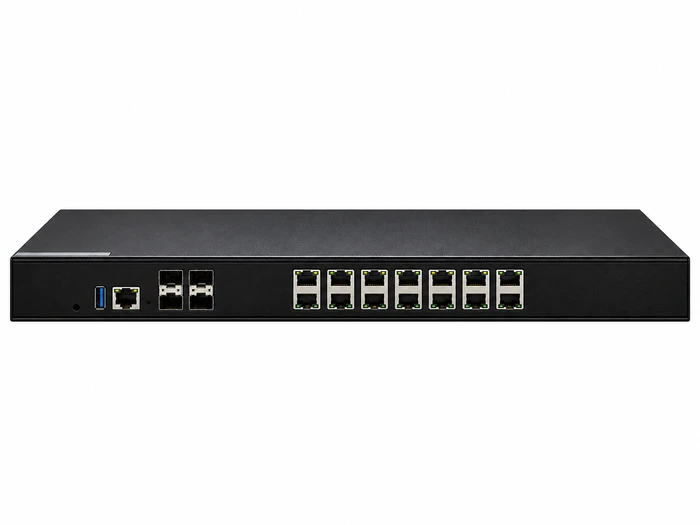
多路10G镜像接入 | 4×SFP+ 10G(Intel XL710-BM2) | 光模块兼容、链路状态 |
千兆镜像与管理 | 6×Intel 2.5G(两组Bypass,旁路场景不启用) | 网口分工 |
会话还原与规则匹配 | 2×DDR4 SO-DIMM(整机页标最大32GB) | 内存占用与会话数 |
报文留存 | 4×SATA3.0,机箱预留4个3.5寸位 | 盘位与写入带宽 |
系统与高速缓存 | 1×M.2 2280 NVMe PCIe3.0×4 | 系统盘与索引 |
扩展采集卡 | 预留PCIe x8槽 | 扩展卡兼容与供电 |
2. 整机规格
规格项 | 参数说明 |
|---|
形态尺寸 | 2U机架式,525×486×89mm,约9kg |
处理器 | LGA1700,支持Intel 12/13代全系列(主板AD610C6L) |
内存 | 2×DDR4 SO-DIMM,整机页标最大32GB |
存储 | 1×M.2 2280 NVMe PCIe3.0×4、4×SATA3.0,预留4个3.5寸位、1×CF |
网络 | 6×Intel 2.5G(ETH1-2、ETH3-4两组Bypass)、4×SFP+ 10G |
扩展 | 预留PCIe x8槽、E-Key Wi-Fi/蓝牙、B-Key 4G/5G+Micro SIM、TPM2.0可选 |
接口 | 1×HDMI、1×RJ45 Console、2×USB3.2 |
电源与温度 | 1U ATX 24+8Pin 300W以上,-20℃~+60℃ |
3. 2U形态为什么适合留存
原始报文留存对盘位与写入带宽要求高。2U机箱预留四个3.5寸位,可做RAID或分层存储:热数据放NVMe,温数据放大容量SATA盘。按10G链路满载、平均包长500字节估算,每小时约产生数十GB报文,留存三天需要数TB空间,盘位与写入能力必须在方案阶段算清。
4. 网卡队列与中断绑定
多队列网卡能把不同流的处理分配到多个CPU核心,减少单核瓶颈。部署时应把队列数调到与核心数匹配,并做中断绑定,避免所有队列落到同一个核心。RSS哈希对对称流友好,但分片报文与隧道封装流量可能哈希不均,需要在实测中观察各队列的负载分布。
四、丢包排查与容量核算
1. 丢包发生在哪一段
丢包可能出现在镜像口输出、链路传输、网卡接收、内核协议栈与应用程序五个环节。排查顺序是从后往前:先看应用层统计的丢包计数,再看网卡的rx_missed与ring buffer溢出,再看交换机镜像口的输出丢弃计数。每一段都有对应的计数器,逐段对齐才能定位。
2. 突发流量的缓冲
平均利用率不高但突发大的链路,容易在毫秒级拥塞时丢包。增大网卡环形缓冲、提高内核 backlog、启用多队列都能缓解,但根本办法是让采集能力大于峰值而不是平均值。按峰值的一点五倍规划网口带宽,比事后调参数有效。
3. 规则与解析的开销
特征匹配、协议解析与文件提取的开销依次上升。只做特征匹配时单核可处理较高吞吐;开启会话还原与文件提取后,性能下降明显,需要更多核心与内存。规则集不宜全量启用,按资产类型选择相关规则,既降开销也降误报。
规则运营比规则数量更重要。每周看一次告警分布,把长期无告警的规则组降级,把高频误报的规则加入例外;每月用一段历史流量回放,验证新规则能否检出已知样本。回放的好处是可重复:同一段流量在调整前后各跑一次,误报与漏报的变化一目了然,比凭感觉调规则可靠得多。
五、实施步骤与异常处理
1. 实施顺序
先确认镜像源与采集带宽,规划网口与光模块;再完成设备上架、地址配置与NTP同步;随后接入镜像流量,用已知流量验证采集完整性;接着导入规则集并按资产调整;最后接入告警平台,建立从告警到处置的闭环流程。
2. 异常与处理
异常情形 | 设备与现场动作 | 留存证据 |
|---|
采集丢包 | 核对镜像口带宽与队列分布,调大缓冲 | 丢包计数、队列负载 |
告警量过大 | 按资产与规则收敛,关闭低价值规则 | 告警统计、规则清单 |
时间戳错乱 | 检查NTP源与同步状态 | 时钟偏差记录 |
存储写满 | 按保留策略滚动删除,核对写入带宽 | 分区占用、删除记录 |
光口链路异常 | 更换模块或光纤,核对波长与距离 | 模块信息、链路日志 |
旁路设备的故障不影响业务,但会静默失去可见性。因此探针自身要有心跳与采集量监控,流量骤降时告警,而不是等到出事才发现早就没数据了。
探针的采集口要与交换机镜像口的速率匹配。千兆镜像口接到万兆采集口不会丢包,反过来则会在突发时丢弃。采集口建议独占,不与管理流量混用;管理口单独配置地址,只允许运维网段访问,避免管理流量混进采集统计。
六、验收方法与交付判据
1. 验收项
测试项 | 操作与预期 | 证据 |
|---|
采集完整性 | 用已知流量的测试仪或回放,核对收包数 | 收包统计、对比报告 |
零丢包验证 | 按峰值带宽施压,丢包率应为零或低于约定值 | 压力测试报告 |
规则有效性 | 用样本流量验证典型攻击可被检出 | 告警记录、样本 |
留存与检索 | 写入后按条件检索,验证可回取 | 检索结果、时间戳 |
时间同步 | 核对与其他设备的日志时间偏差 | NTP状态、偏差值 |
2. 交付资料
交付包括采集拓扑与镜像配置、网口与光模块清单、规则集与调整记录、留存策略与容量测算、告警处置流程、验收测试报告。
探针的时间戳精度要单独验证。多台设备联合分析时,毫秒级偏差就足以让事件顺序错乱。验收时用同一台测试仪向多台探针发包,对比记录时间,偏差超过约定值的要排查NTP与采集链路。
存储策略要区分在线与归档。近期报文放高速盘便于检索,超过保留期的转归档或删除。删除前确认没有正在进行的调查,避免取证到一半发现文件已被滚动清理。
上线后的运维交接要安排一次面对面。把采集拓扑、镜像源、规则集、存储策略逐项讲一遍,现场演示一次告警从产生到处置的完整流程,比只交文档有效。交接后一个月内保持原负责人可联系,遇到拿不准的告警能快速确认是误报还是真问题。
七、选型结论
当需要在10G链路旁做全流量检测、并保留原始报文用于溯源时,FA-6706S可以作为旁路探针的硬件平台。2U形态提供4路10G光口与6路2.5G电口,机箱预留4个3.5寸盘位用于报文留存,预留PCIe x8槽可扩展采集卡,双DDR4插槽支撑会话还原与规则匹配。处理器按解析深度确定,内存按并发会话数确定,存储按留存天数与链路带宽确定。询价时提供监控带宽、采集方式、分析深度与留存要求,可据此形成配置与验收方案。
常见问题
问:旁路探针会丢包吗?
答:会,取决于采集能力与流量特征。镜像口带宽不足、单流过大、突发超过缓冲都会丢包。方案阶段按峰值的一点五倍规划,并在验收中做零丢包验证。
问:SPAN和TAP怎么选?
答:SPAN配置简单、无需断链,但多口镜像到单口会收敛丢包;TAP物理复制不收敛,但安装需要断链。核心链路建议TAP,普通区域可用SPAN。
问:探针能自动阻断攻击吗?
答:不能。旁路只观察,阻断要靠串接设备或与防火墙联动下发策略。联动方案要评估误报带来的误封风险。
问:原始报文要留多久?
答:按溯源需求与存储容量平衡,常见三到七天在线留存,长期归档另设。按链路带宽与包长估算每小时数据量,再乘留存时长。