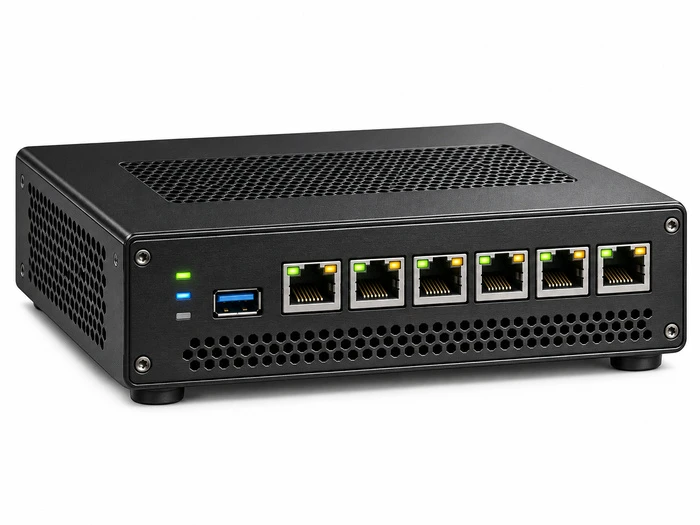
DNS是网络里最不起眼、又最不能出错的服务。它一慢,全公司上网都慢;它一挂,业务系统全部"找不到地址"。很多单位把DNS跑在域控或一台旧服务器上,没有冗余、没有缓存规划、也没有日志,出了问题只能靠猜。把DNS独立成网关设备,好处是解析路径清晰、缓存与转发可控、恶意域名可以在解析阶段就拦掉。本方案以N-BOX-S3桌面网安主机为例,说明DNS网关的配置与验证方法。
一、需求分析与系统边界
1. 三类解析需求
内网域名解析:把OA、ERP、打印服务器等内部系统的名称解析到内网地址,这部分由本地权威区维护。外网递归解析:替内网终端查询公网域名,通过缓存减少重复查询、降低出口时延。安全解析:对恶意域名、钓鱼站点、违规内容做拦截,把风险挡在连接建立之前。三类需求常由同一台设备承担。
2. 与DHCP、域控的关系
终端要拿到DNS地址,靠DHCP下发;域环境里域控本身也是DNS服务器,承担AD相关的SRV记录。引入DNS网关后,常见做法是让DHCP把网关地址下发给终端,网关再按域名后缀把AD域查询转发给域控。这样既保留了AD的正常工作,又让公网查询走网关的缓存与过滤。
3. 立项输入
设计输入 | 需要确定的值 | 影响的配置 |
|---|
终端规模 | 内网终端数、峰值QPS、是否含IoT设备 | 处理器档位与内存 |
内网域名 | 内部系统数量、是否需要分域转发 | 权威区与转发规则 |
过滤要求 | 是否拦截恶意域名、是否需要分类库 | 过滤引擎与订阅 |
日志要求 | 查询日志留存天数、是否需溯源到终端 | 存储与日志字段 |
可用性 | 是否双机、终端是否配置备用DNS | 双机与地址规划 |
部署位置 | 核心旁、DMZ还是分支机构 | 机型形态与供电 |
4. 能力边界
DNS过滤只能在解析阶段拦截已知恶意域名,对直接用IP访问、或域名刚注册尚未入库的攻击无效。它也不检查加密流量内容。因此它是多层防护中的一层,与出口防火墙、终端防护配合使用,而不是替代。
二、网络架构与部署形态
1. 集中解析还是分级解析
集中解析把全部终端的查询汇聚到一台或一组网关,缓存命中率高、策略统一、日志集中,适合总部与分支通过专线或隧道互联的场景。分级解析在分支机构本地放一台,先本地缓存与过滤,未命中的再转发总部,能降低专线时延与带宽占用。分支数量多、链路质量一般的场景更适合分级。
2. 转发与递归的选择
递归解析由网关自己从根开始查询,控制力强但对外网依赖大,且容易被利用做放大攻击,必须限制只对內网地址服务。转发模式把查询交给上游公共DNS或运营商DNS,配置简单、性能好,但过滤能力依赖上游。常见折中是默认转发、特定域名走递归或指定上游。
3. 高可用
DNS故障的表现是"全部系统都打不开",比单点应用故障影响更大。至少配置两台,终端通过DHCP下发主备两个地址。两台之间可以做主备同步,也可以各自独立解析同一份区文件,后者更简单但日志分散。若使用浮动地址,要确认终端与网络设备对地址切换的响应时间。
区文件与转发规则要能快速回滚。每次变更前导出当前配置,变更后保留一段时间;出现解析异常时先切回上一版,再定位原因。对内网关键系统的解析记录可设较低TTL,便于变更后快速生效,代价是查询量略增。
三、N-BOX-S3配置与整机集成
1. 资源与任务的对应
DNS网关需求 | N-BOX-S3资源配置 | 验证要点 |
|---|
多网段服务与隔离 | 6×Intel I226-V 2.5G | 监听地址与ACL |
解析并发与缓存 | 1×DDR5 SO-DIMM,最大16GB | QPS与缓存命中率 |
日志与区文件 | 1×M.2 2280(SATA协议)、1×SATA3.0 | 写入速率与留存 |
远程管理 | 1×HDMI、4×USB3.0、1×RS232 | 本地登录与恢复 |
分支备份链路 | E-Key Wi-Fi/蓝牙、B-Key 4G/5G | 链路切换 |
部署形态 | 178×121×55mm全铝无风扇,约1.15kg | 桌面或壁挂安装 |
2. 整机规格
规格项 | 参数说明 |
|---|
形态尺寸 | 全铝无风扇,178×121×55mm,约1150g |
处理器 | Alder Lake-N平台(AD30NA6L主板配置) |
内存 | 1×DDR5 SO-DIMM,最大16GB |
存储 | 1×M.2 2280(SATA协议)、1×SATA3.0可接2.5寸盘 |
网络 | 6×Intel I226-V 2.5G,可选PoE |
接口 | 1×HDMI、4×USB3.0、1×RS232 |
扩展 | E-Key Wi-Fi/蓝牙、B-Key 4G/5G、TPM2.0可选 |
电源与温度 | DC 12-19V 60W,-20℃~+60℃ |
3. 缓存容量与命中率
DNS缓存占用的内存与域名条目数相关,常见企业场景下数千到数万条记录只占几十到数百MB。命中率取决于终端访问的集中度,办公场景通常在七成以上。缓存时间要尊重记录本身的TTL,对内部系统的短TTL记录不要强行延长,否则变更后终端仍解析到旧地址。
4. 部署与散热
设备放在核心交换机旁或弱电间,靠近上联以减少时延。全铝机身靠外壳散热,四周留出空间,不要塞在密闭箱体角落。若分支弱电箱温度较高,夏季应实测柜温,超过45℃时加装风扇或移出箱体。供电用原配适配器,避免使用劣质电源导致重启。
四、解析性能与过滤核算
1. QPS怎么估
终端每次打开网页、每个应用启动都会触发查询,实际QPS常是终端数的数倍。1000终端的企业,峰值QPS可能达到数千。缓存命中后响应在毫秒级,未命中的递归查询需要几十到几百毫秒。按峰值QPS与缓存命中率共同评估,命中率低时上游压力与响应时延都会上升。
2. 过滤库的更新
恶意域名库需要定期更新,更新频率与准确性直接影响拦截效果。更新要走独立通道并校验签名,避免库文件被篡改。更新失败的设备应继续使用旧库并告警,而不是停止解析。库的误判要有申诉与临时放通机制,否则业务域名被拦会引起投诉。
3. 日志与溯源
查询日志记录时间、终端地址、查询域名与应答结果,是溯源的主要依据。全量记录在千级终端下日增可达数GB,建议本地保留七到三十天,长期归档外送。日志中的域名能反映访问行为,属于敏感信息,访问权限应限于安全与运维岗位。
多线路与双栈要提前规划。若企业同时有IPv4与IPv6出口,网关要能分别转发并保持策略一致;只支持单栈时,终端访问双栈站点可能出现解析成功但连接失败的情况。多线路场景下,按域名或按内网段指定出口,比全局负载更可控。
五、实施步骤与异常处理
1. 实施顺序
先梳理内网域名与转发需求,确定权威区与转发规则;再部署网关并完成基础解析测试;随后调整DHCP下发地址,先在小范围终端切换;接着接入过滤库与日志,观察误拦情况;最后整体切换并保留旧DNS一段时间作为回退。
2. 异常与处理
异常情形 | 设备与现场动作 | 留存证据 |
|---|
解析超时 | 检查上游连通与递归配置,核对防火墙放通 | 解析日志、抓包 |
业务域名被拦 | 加入白名单并复核分类库 | 拦截日志、白名单记录 |
缓存污染 | 清理缓存并核对区文件与转发源 | 缓存记录、区文件 |
设备重启 | 检查供电与温度,查看系统日志 | 重启记录、温度 |
日志写满 | 按保留策略滚动删除并扩容 | 分区占用、删除记录 |
DNS问题的排查顺序是:终端配置、网关可达、解析结果、上游连通。四步走完基本能定位,不要一上来就重启服务。
DNS变更的影响面是全局的,因此变更窗口要保守。建议在业务低谷执行,变更后立即用多个探测点验证解析结果,确认内网与公网都正常。旧记录保留一段时间再清理,给缓存留出过期时间,避免部分终端仍指向旧地址。
六、验收方法与交付判据
1. 验收项
测试项 | 操作与预期 | 证据 |
|---|
内网解析 | 查询内部系统域名,结果与规划一致 | 解析结果、区文件 |
外网解析与缓存 | 重复查询同一域名,第二次应命中缓存 | 响应时间、命中统计 |
过滤有效性 | 查询样本恶意域名,应被拦截 | 拦截日志、样本 |
并发QPS | 按峰值施压,记录成功率与时延 | 测试报告、资源曲线 |
双机切换 | 停用主节点,终端解析应自动恢复 | 切换记录、终端测试 |
2. 交付资料
交付包括域名与转发规则清单、区文件与变更记录、过滤库订阅与更新方式、DHCP下发配置、日志字段与留存策略、双机切换演练记录。
解析服务的监控要看两个维度。一是可用性,查询是否成功;二是质量,响应时间与缓存命中率。只看可用性会漏掉能解析但很慢的情况,这类问题在业务高峰时最明显。
内网域名的命名要有规则。按系统或按区域划分后缀,避免不同团队各自起名导致冲突。命名规则写进文档,新增系统时按规则申请,减少后期梳理的麻烦。
上线后的解析质量要持续看。定期抽查内部系统的解析结果与响应时间,发现异常先查缓存与上游;对外部域名的解析失败率做统计,异常升高往往意味着上游或线路有问题。这些数据按月汇总,作为容量与线路调整的依据。
七、选型结论
当企业需要独立的内网解析、可控的递归缓存与域名级过滤,且部署位置在核心旁或分支弱电间时,N-BOX-S3可以作为DNS网关的硬件平台。全铝无风扇机身适合无空调环境,6路2.5G网口可分别为不同网段提供服务并隔离管理通道,AD30NA6L配置的DDR5平台支撑数千QPS与缓存,本地存储满足查询日志留存。询价时提供终端规模、内网域名数量、过滤与日志要求、是否需要双机,可据此确定主板配置与整机方案。
常见问题
问:DNS网关和公共DNS有什么区别?
答:公共DNS面向公网、无内网解析能力、策略不可控。企业网关能维护内网权威区、按需转发、做域名过滤并留存查询日志,适合内网统一解析。
问:终端要不要配两个DNS?
答:建议配主备两个地址,指向两台网关或同一台的不同地址。单地址时网关故障会导致所有终端无法解析,故障面比单点应用更大。
问:缓存时间设长一点是不是更快?
答:命中率会提高,但记录变更后终端仍解析旧地址。应尊重记录本身的TTL,内部系统变更时可临时清理缓存。
问:拦截了业务域名怎么办?
答:先在白名单临时放通并通知安全岗,再核对分类库是否误判。白名单要记录原因与有效期,定期复核。