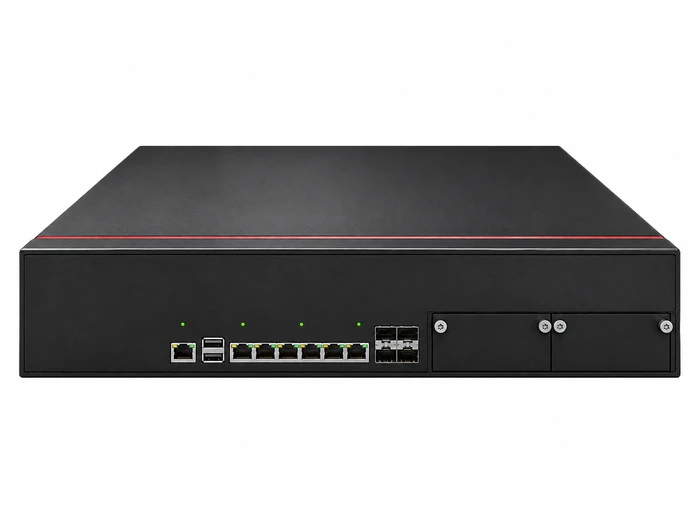
WAF的两种常见形态是反向代理与流量串接,前者更像"替源站接客":用户的请求先到WAF,验完再转给源站,源站地址对外不可见。这种形态部署简单、改造小,但对硬件的要求集中在TLS握手、并发连接与回源链路的稳定性上。规则调得好不好,决定它是防护还是负担——误拦一次下单接口,损失可能比被扫一次更大。本方案以网安工控机FA-6106S为例,说明反向代理型WAF的配置与验证方法。
一、需求分析与系统边界
1. 反向代理做了什么
它终结客户端的HTTPS连接,解析HTTP请求,按规则判断是否放行,再把请求转发给源站,并把响应回给客户端。这个过程带来三件事:源站地址被隐藏、TLS可以在WAF上统一管理、请求内容可以被检查。代价是WAF成为链路上的单点,它的性能与稳定性直接等于网站可用性。
2. 能防与不能防
能防的是注入、跨站脚本、路径穿越、恶意文件上传、常见扫描器特征、异常高频请求等。不能防的是业务逻辑漏洞,例如越权查看他人订单、优惠券重复领取,这类问题需要业务侧校验。把WAF当成的安全兜底,会掩盖真正的逻辑缺陷。
3. 立项输入
设计输入 | 需要确定的值 | 影响的配置 |
|---|
站点规模 | 域名数量、日请求量、峰值QPS | 处理器档位与内存 |
连接特征 | 长连接比例、平均响应大小、是否含大文件上传 | 内存与回源带宽 |
加密要求 | 证书数量、是否国密、是否需双向认证 | TLS卸载与证书管理 |
防护范围 | OWASP规则组、CC防护阈值、是否含API | 规则集与限速策略 |
回源方式 | 源站地址、是否多源、健康检查方式 | 回源配置与探测 |
可用性 | 是否双机、是否允许短时中断 | Bypass与冗余 |
4. 合规与告知
WAF日志记录客户端地址、请求内容与响应状态,属于个人信息与业务数据,留存期限与访问权限要有制度约束。若开启请求体检查,可能触及用户提交的敏感字段,应在配置中排除密码、证件号等字段的记录。对外发布隐私政策时,应说明安全防护会记录访问日志。
二、网络架构与部署形态
1. 串在源站前还是旁路
反向代理天然是串联形态:DNS解析到WAF地址,WAF再回源。旁路形态依靠流量镜像做检测,只能告警不能拦。多数对外站点选前者。若站点已有负载均衡,WAF可以放在负载均衡之前承担TLS与防护,也可以放在其后按虚拟服务粒度防护。
2. 单点与双活
WAF是网站入口,单点故障等于站点不可用。常见做法是双机主备加浮动地址,或两台以上做DNS轮询与健康检查。双机之间的会话同步粒度影响切换后的用户体验,长连接业务在切换时会有重建。对可用性要求高的站点,还应保留"直连源站"的应急通道,但要在切换后尽快恢复。
3. 回源链路
回源链路的质量决定用户感知。WAF与源站之间应走内网或专线,避免绕公网。多源站时配置健康检查,按响应时间或状态码切换。回源也可以再做一次TLS,形成端到端加密,但会增加握手开销,需权衡。
规则调优要基于真实请求。把生产流量镜像一份到测试实例,在测试实例上开启新规则跑一天,统计拦截与误拦,再决定是否上生产。直接在生产上试规则,一旦误拦下单接口,损失比漏过几次扫描大得多。
三、FA-6106S配置与整机集成
1. 资源与任务的对应
反向代理需求 | FA-6106S资源配置 | 验证要点 |
|---|
对外入口与内网回源 | 6×Intel i226 2.5G,两组Bypass | 入口与回源口分工 |
高带宽入口 | 4×SFP+ 10G(Intel XL710-BM2) | 光口与链路聚合 |
TLS握手与并发 | 2×DDR4 SO-DIMM,最大64GB | QPS与握手速率 |
日志与请求留存 | 1×M.2 2280 NVMe、4×SATA3.0、1×CF | 日志写入与检索 |
证书与私钥 | 外置TPM2.0可选 | 证书导入与轮换 |
应急管理 | 1×HDMI、1×RJ45 Console、2×USB3.2、1×COM | 带外登录 |
2. 整机规格
配置维度 | 取值 |
|---|
形态尺寸 | 1U机架式,486×411×44mm,约7kg |
处理器 | LGA1700,Intel 12/13代i3/i5/i7/i9及Pentium/Celeron |
芯片组 | H610/H670/Q670(主板AD610C6L),Q670支持RAID |
内存 | 2×DDR4 SO-DIMM,最大64GB |
存储 | 1×M.2 2280 NVMe PCIe3.0×4、4×SATA3.0、1×CF卡位 |
网络 | 6×i226 2.5G(两组Bypass)、4×SFP+ 10G(可选2×SFP) |
扩展与保护 | 1×PCIe_8X、E-Key、B-Key 4G/5G+SIM、TPM2.0可选 |
电源与温度 | ATX 24+8Pin 300W以上,-20℃~+60℃ |
3. TLS握手的开销
短连接为主的站点,握手次数接近请求数,握手阶段要做密钥交换与证书验证,开销集中在单核。启用会话复用(Session Ticket或Session ID)能显著降低重复握手。按每秒握手数与并发连接数共同估算配置,实测时用真实客户端分布,而不是单一压测工具。
4. 机柜与网络分区
WAF放在DMZ,对外口接出口防火墙,回源口接内网防火墙,两段之间只放通业务端口。1U机身深度411mm,注意风道。对外口与回源口不要接在同一台交换机的同一VLAN,避免被绕过后直连源站。
四、并发、QPS与规则核算
1. QPS与并发连接
QPS决定处理器的匹配能力,并发连接决定内存。一个页面往往带数十个静态资源请求,实际连接数远高于页面访问数。按峰值QPS的一点五倍规划,内存按每连接数百KB估算,再为缓存与日志留出余量。压测时要区分静态与动态请求的占比,动态请求开销更高。
2. 规则集与误拦
OWASP核心规则集覆盖常见攻击,但直接全量启用容易误伤正常业务,尤其是含富文本编辑、文件上传、JSON嵌套的接口。上线前用真实流量回放跑一遍,统计误拦条目,逐条加例外或调整规则阈值。例外要写明原因与到期时间,避免长期堆积。
3. CC防护的阈值
CC防护按来源、会话或接口维度限速。阈值定得过低会误伤正常高峰,过高则起不到作用。建议按历史流量分位数设置,并对登录、下单等关键接口单独设阈值。触发后优先用验证码或排队,而不是直接封IP,减少误伤。
静态资源与缓存策略值得单独设计。图片、脚本与样式表可以设置较长的缓存时间,减少回源次数;接口请求不缓存,但要防止被当成静态资源误缓存。回源连接池要按后端承载能力设置上限,池太小请求排队,池太大会把后端压垮。
五、实施步骤与异常处理
1. 实施顺序
先梳理域名与源站清单,确认证书与回源路径;再部署WAF并完成基础代理,验证页面与接口正常;随后以观察模式接入规则,回放真实流量评估误拦;确认后开启阻断并配置CC阈值;最后切换DNS、接入日志与监控,完成双机切换演练。
2. 异常与处理
异常情形 | 设备与现场动作 | 留存证据 |
|---|
页面打不开 | 核对回源地址、端口与健康检查 | 回源日志、源站状态 |
正常请求被拦 | 按URL或参数加例外,复核规则 | 拦截日志、例外记录 |
证书告警 | 更新证书并核对链完整 | 证书有效期、链信息 |
QPS超限 | 限流或扩容节点,核对资源占用 | 资源曲线、拒绝统计 |
源站不可达 | 切换备用源站或临时直连 | 健康检查记录、切换日志 |
WAF故障等于站点不可用,处置要快。保留"摘除WAF直连源站"的应急方案,并在恢复后尽快回切,避免长期裸奔。
WAF的规则库更新要跟业务排期。大促、报表期、月末结算这些时段不宜变更规则,一旦误拦影响面大。更新前在测试实例上跑一遍核心流程,更新后一小时内盯住错误率与拦截量,异常时回退到上一版规则。
六、验收方法与交付判据
1. 验收项
测试项 | 操作与预期 | 证据 |
|---|
代理正确性 | 访问页面与接口,内容与直连一致 | 对比截图、响应码 |
攻击拦截 | 用样本payload验证拦截与告警 | 拦截日志、样本 |
误拦率 | 回放真实流量,统计误拦比例 | 回放报告、例外清单 |
QPS与并发 | 逐步加压至设计值,观察时延与错误率 | 压测报告、资源曲线 |
切换演练 | 停用主节点,验证流量转移 | 切换记录、可用性监控 |
2. 交付资料
交付包括域名与源站清单、证书与轮换计划、规则集与例外清单、CC阈值说明、日志字段与留存策略、切换演练报告、应急处置流程。
证书管理要有清单。每张证书的域名、有效期、签发方式、部署位置记录在案,到期前一个月开始替换。多站点共用一张通配证书时,新增子域要及时纳入,避免上线才发现证书不匹配。
回源健康检查的判定要保守。后端偶发超时不应立即摘除,连续多次失败再摘,恢复也要连续成功若干次。摘除过快会造成节点在池里但没流量的假象,排查时容易误判为性能问题。
上线后的第一次大促或业务高峰是真正的验收。提前一周检查证书有效期、后端池状态与规则版本,高峰期间盯住错误率与回源延迟,事后把遇到的问题整理成清单,作为下一次高峰前的检查项。
七、选型结论
当对外站点需要隐藏源站、统一TLS管理并拦截常见Web攻击时,FA-6106S可以作为反向代理型WAF的硬件平台。1U形态提供6路2.5G电口与4路10G光口,入口与回源可分口隔离,双DDR4插槽与多存储位支撑高并发与日志留存,外置TPM2.0可选用于证书私钥保护。处理器按峰值QPS与握手速率确定,内存按并发连接确定。询价时提供域名与站点数量、日请求量、加密要求、防护范围与可用性要求,可据此形成配置与验收方案。
常见问题
问:WAF能防住所有Web攻击吗?
答:不能。它对特征类攻击有效,对业务逻辑漏洞无能为力,例如越权、重复领券。这类问题要靠业务侧校验与代码审计。
问:反向代理会不会拖慢网站?
答:会增加一跳网络与一次TLS终结,通常在毫秒级。启用会话复用与连接池后影响更小。若回源链路绕公网,延迟会明显增加,应走内网。
问:规则全开会误拦吗?
答:会。富文本、文件上传、复杂JSON接口容易被误判。上线前用真实流量回放,逐条加例外,并给例外设置到期时间。
问:WAF挂了网站就挂了吗?
答:反向代理形态下是的,因此要双机或至少保留直连源站的应急通道。应急通道启用期间防护缺失,应尽快回切。