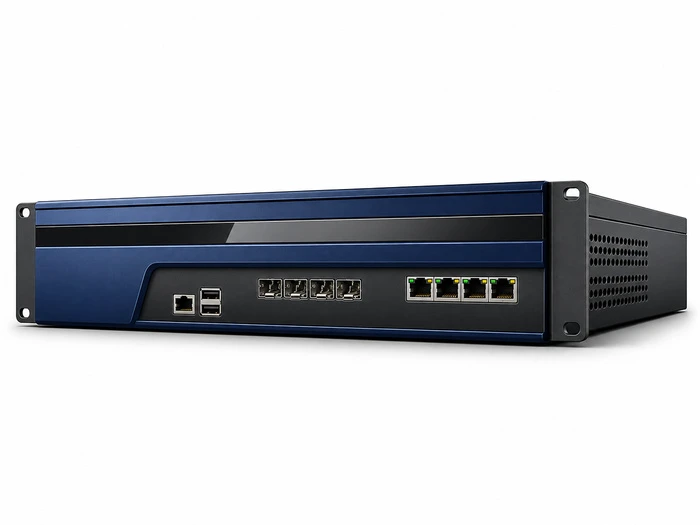
负载均衡的价值不只是"分摊流量",而是把可用性做成能力:某台后端挂了能自动摘除,某台新机上线能逐步引流,证书与加密集中管理,灰度发布有地方落。这些能力对硬件的要求,集中在并发连接表、SSL握手速率与网络吞吐三点上;而这三点恰好不能只看端口速率,要看开启功能后的实测值。本方案以FA-6706S网安工控机为例,说明应用交付网关的配置与验证方法。
一、需求分析与系统边界
1. 四层与七层的差别
四层按IP与端口转发,不看内容,性能高、时延低,适合数据库、邮件、非HTTP协议。七层解析HTTP头部与URL,能按路径、域名、Cookie做更细的分发,还支持改写与重定向,适合Web与API。多数站点用七层做入口、四层做后端数据库的负载。两层可以在同一台设备上按虚拟服务区分。
2. 它解决和不解决的问题
解决的是流量分发、故障摘除、会话保持、证书集中管理与灰度引流。不解决的是应用自身的性能瓶颈与数据一致性——如果后端数据库是单点,负载均衡只让前端"看起来"能扩。方案里应把后端架构一并说明,避免把可用性寄托在分发层。
3. 立项输入
设计输入 | 需要确定的值 | 影响的配置 |
|---|
业务类型 | Web、API、数据库、视频,各占多少 | 四层或七层模式 |
流量规模 | 峰值带宽、并发连接、新建连接速率 | 处理器档位与网口 |
加密要求 | 是否卸载SSL、证书数量、是否双向认证 | SSL卸载与证书管理 |
会话保持 | 是否需按Cookie或源地址保持 | 保持策略与超时 |
后端规模 | 后端节点数、健康检查方式 | 探测间隔与摘除阈值 |
可用性 | 是否双机、是否需跨机房 | 双机与DNS引流 |
4. 边界与合规
负载均衡日志包含客户端地址、访问目标与状态码,属于业务数据;若做SSL卸载,证书私钥必须受保护。管理界面应限定在内网访问,配置变更需留痕。涉及个人信息业务的系统,日志留存期限与访问权限应有制度依据。
二、网络架构与部署形态
1. 双臂、单臂与透明
双臂部署时外网口接客户端侧、内网口接服务器侧,路径清晰、排错容易。单臂部署只用一对口,靠源地址转换与策略路由把回程引回设备,节省网口但配置复杂。透明模式不改变地址规划,适合快速接入存量系统。选择哪一种,取决于现有网络能否调整地址与路由。
2. 双机与跨站点
双机主备通过心跳与配置同步保持一致性,切换时会话可能重建。双活则把流量分到两台,任一台故障由另一台承接,容量利用率更高但对会话同步要求更严。跨站点部署常用DNS引流加健康检查,实现机房级容灾,切换时间取决于DNS缓存与探测周期。
3. 与防火墙、WAF的顺序
常见顺序是出口防火墙、WAF、负载均衡、后端。WAF在前能拦攻击,负载均衡在后做分发;若WAF按虚拟服务部署,也可以放在负载均衡之后。顺序不同,源地址传递方式也不同,需要在配置里开启透传(如X-Forwarded-For),否则后端日志里全是负载均衡的地址。
后端健康检查的路径要与业务一致。只探测端口会出现端口通但应用无响应的误判;探测业务接口能反映真实状态,但要避免探测请求本身产生副作用,例如触发计费或写日志。探测频率与超时按应用响应特征设置。
三、FA-6706S配置与整机集成
1. 资源与任务的对应
应用交付需求 | FA-6706S资源配置 | 验证要点 |
|---|
多业务入口与后端互联 | 4×SFP+ 10G(Intel XL710-BM2) | 光口分工与链路聚合 |
带外管理与旁路口 | 6×Intel 2.5G(两组Bypass) | 管理口独立网段 |
并发连接与会话表 | 2×DDR4 SO-DIMM(整机页标最大32GB) | 并发数与新建速率 |
SSL卸载 | 处理器指令集与内存带宽 | 握手速率与吞吐 |
日志与配置留存 | 1×M.2 2280 NVMe、4×SATA3.0、4个3.5寸位 | 写入与备份 |
扩展 | 预留PCIe x8槽 | 加速卡或额外网卡 |
2. 整机规格
硬件配置 | 规格 |
|---|
形态尺寸 | 2U机架式,525×486×89mm,约9kg |
处理器 | LGA1700,Intel 12/13代全系列(主板AD610C6L) |
内存 | 2×DDR4 SO-DIMM,整机页标最大32GB |
存储 | 1×M.2 2280 NVMe PCIe3.0×4、4×SATA3.0、预留4个3.5寸位、1×CF |
网络 | 6×Intel 2.5G(两组Bypass)、4×SFP+ 10G |
扩展 | 预留PCIe x8槽、E-Key、B-Key 4G/5G+Micro SIM、TPM2.0可选 |
接口 | 1×HDMI、1×RJ45 Console、2×USB3.2 |
电源与温度 | 1U ATX 24+8Pin 300W以上,-20℃~+60℃ |
3. 2U形态与扩展余量
2U机箱提供四个3.5寸位与一个PCIe x8槽,前者可用于日志与配置备份,后者可加装加密加速卡或额外网口。应用交付设备往往在业务增长后需要扩容连接表与带宽,预留扩展位比事后换机划算。机箱深度486mm,需确认机柜深度与理线空间。
4. SSL卸载的算力分配
卸载把加密计算从后端服务器移到网关,后端因此省下CPU,但网关承担了全部握手与加解密。短连接密集的站点,握手是主要开销;长连接站点则以对称加解密为主。按握手速率与吞吐共同估算配置,并启用会话复用降低重复握手。证书数量多时,SNI识别与证书查找也会带来额外开销。
四、并发、吞吐与探测核算
1. 并发连接与新建速率
负载均衡要维护前端与后端两套连接表,内存占用约为普通转发设备的两倍。按每连接数十KB估算,十万并发约占数GB。新建连接速率考验处理器与表项管理效率,短连接业务(大量API调用)尤其明显,压测时应单独测量。
2. 健康检查的粒度
探测间隔与超时决定故障发现速度,也决定误摘概率。间隔太短会在后端短暂抖动时摘除节点,"反而制造故障";太长则故障节点仍在接流量。常见配置是数秒间隔、连续三次失败摘除、连续两次成功恢复。探测方式优先用业务层接口,而不是仅探测端口。
3. 会话保持的取舍
按Cookie保持能精确绑定会话,但节点故障后该会话仍会中断;按源地址保持简单,但同一出口的多个用户会集中到一台。无状态应用应尽量不依赖保持,把会话放到共享存储或令牌里,这样扩容与故障切换都更平滑。
灰度发布是负载均衡的常见用法。把新版本节点加入后端池,先分配少量权重,观察错误率与响应时间,再逐步提高。权重调整要平滑,突增会让新节点瞬间承压。回滚同样靠权重,把新节点权重降到零并等待在途请求结束,比直接摘除更稳妥。
五、实施步骤与异常处理
1. 实施顺序
先梳理业务清单与后端节点,确定四层或七层模式;再部署设备并完成基础网络与虚拟服务;随后接入后端、配置健康检查与会话保持,逐项验证;接着做SSL卸载与证书导入;最后切换DNS或调整路由引流,完成双机切换与故障演练。
2. 异常与处理
异常情形 | 设备与现场动作 | 留存证据 |
|---|
后端节点被摘 | 核对探测路径与业务接口,确认是否为误摘 | 探测记录、后端日志 |
会话中断 | 检查保持策略与超时,核对节点状态 | 会话日志、保持配置 |
证书告警 | 更新证书并核对链与SNI配置 | 证书信息、握手日志 |
并发超限 | 扩容或限制单客户端连接 | 并发曲线、拒绝统计 |
设备故障 | 双机接管,DNS或路由切换 | 切换记录、可用性监控 |
负载均衡故障时,业务通常表现为"全部超时"或"部分请求失败"。排查先看虚拟服务状态与后端池,再看探测结果,最后看会话表是否耗尽。
负载均衡的配置变更要能回滚。每次调整虚拟服务或后端池前导出配置,变更后观察错误率与响应时间。权重、超时、健康检查参数是三类高频变更项,参数调整要小步走,一次只改一项,便于判断影响。
六、验收方法与交付判据
1. 验收项
测试项 | 操作与预期 | 证据 |
|---|
分发正确性 | 多次请求应分布到不同后端 | 后端访问日志、分发统计 |
故障摘除 | 停用一个后端,流量应在阈值内转移 | 探测记录、业务验证 |
会话保持 | 同一会话多次请求应命中同一后端 | 会话日志 |
SSL吞吐 | 卸载后施压,记录握手速率与吞吐 | 测试报告、资源曲线 |
双机切换 | 主动切换,记录中断时长与恢复情况 | 切换记录、监控曲线 |
2. 交付资料
交付包括虚拟服务与后端池清单、健康检查与保持策略说明、证书与轮换计划、切换演练报告、日志字段与留存策略、扩容与版本升级方案。
虚拟服务的命名与后端池的对应关系要清晰。一个业务多个端口时,按业务名加端口命名,排障时能快速定位。后端池按机房或版本分组,避免把不同版本的节点混在同一池里导致行为不一致。
会话表容量要监控。连接数接近上限时,新连接会被拒绝,表现为偶发打不开。设置阈值告警,并保留一段时间的连接数曲线,便于判断是业务增长还是异常连接。
上线后的容量评估要结合实际流量。把峰值并发、新建连接与后端响应时间放在一张图上,能看出瓶颈是在入口、分发还是后端。若入口长期高位而后端空闲,说明分发能力不足;反之则要优化后端。
七、选型结论
当应用需要多后端分发、故障自动摘除与SSL集中卸载,且要求预留扩展余量时,FA-6706S可以作为应用交付网关的硬件平台。2U形态提供4路10G光口与6路2.5G电口,四个3.5寸位与PCIe x8槽为日志留存与加速卡留出空间,双DDR4插槽支撑并发连接表。处理器按握手速率与吞吐确定,内存按并发连接数确定。询价时提供业务类型、峰值带宽、并发规模、加密与后端节点数,可据此形成配置与验收方案。
常见问题
问:四层和七层能同时用吗?
答:可以。同一台设备上按虚拟服务区分,Web与API走七层,数据库与邮件走四层。两套策略独立配置,互不影响。
问:健康检查多久一次合适?
答:常见数秒间隔加连续三次失败摘除。间隔太短容易误摘,太长则故障节点继续接流量。探测优先用业务接口而非仅探端口。
问:SSL卸载后后端还需要证书吗?
答:若网关到后端走内网明文,后端可不配证书;若要求端到端加密,则需要重新加密,会增加一次握手开销。
问:负载均衡能解决性能瓶颈吗?
答:只能分摊入口流量。若瓶颈在数据库或共享存储,增加后端节点不会提升整体能力,需要先解决后端架构问题。